
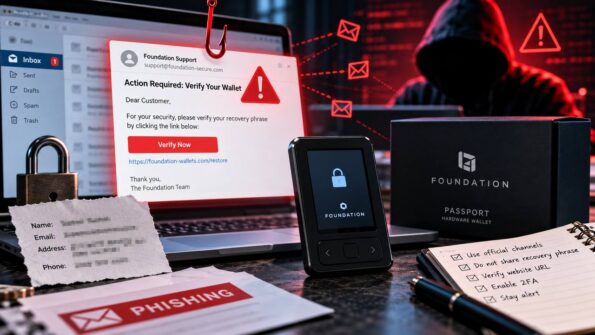
حادثه امنیتی تازه برای کیف پولهای سختافزاری
شرکت فاندیشن (Foundation)، تولیدکننده کیف پول سختافزاری پاسپورت (Passport)، هدف یک حمله امنیتی قرار گرفت که طی آن مهاجمان با نفوذ به زیرساختهای ایمیل، پیامهای فیشینگ جعلی به مشتریان ارسال کردند.
جزئیات حمله و اطلاعات لو رفته
مهاجمان با ادعای فراخوان فوری محصول، تلاش کردند کاربران را به وبسایت تقلبی هدایت کرده و عبارات بازیابی آنها را سرقت کنند. با این حال، فاندیشن اعلام کرده است که امنیت فیزیکی دستگاهها حفظ شده و داراییهای کاربران به خطر نیفتاده است.
این حمله با دسترسی به کلیدهای کلودفلر (Cloudflare) و سوءاستفاده از یک آسیبپذیری در برنامه پشتیبانی کالداتکام (Cal.com) انجام شد. نگرانکنندهترین بخش ماجرا وجود اطلاعات واقعی مشتریان شامل نام، آدرس منزل، شماره تلفن و تاریخچه خرید در متن برخی از این ایمیلها بوده است.
پاسخ فاندیشن و اطمینان به کاربران
به گفته زک هربرت (Zach Herbert)، مدیرعامل این شرکت، دسترسی مهاجمان ظرف ۱۰ دقیقه پس از اولین گزارشها قطع شد. او در حساب رسمی خود در ایکس نوشت: “ما دقیقاً بررسی خواهیم کرد که چه اتفاقی افتاده است و بهزودی جزئیات بیشتری را به اشتراک میگذاریم. من بسیار متأسفم.”
افزایش تهدیدات امنیتی در دنیای ارز دیجیتال
این رخداد پس از نقض امنیتی اخیر شرکت کیاستون (Keystone) نشاندهنده افزایش تهدیدات فیشینگ هدفمند علیه دارندگان ارز دیجیتال است. به کاربران توصیه میشود به هیچ ایمیل فراخوانی پاسخ ندهند و اخبار را فقط از مراجع رسمی پیگیری کنند.
اقدامات احتیاطی برای کاربران
کاربران هرگز کلمات بازیابی کیف پول خود را در هیچ وبسایتی وارد نکنند. همچنین نصب افزونههای معتبر برای پیگیری اخبار کریپتو میتواند به محافظت از کاربران کمک کند.
در نهایت، همواره هوشیاری و احتیاط در معاملات ارز دیجیتال ضروری است. مراقبت از اطلاعات شخصی و استفاده از منابع معتبر میتواند از تهدیدات امنیتی جلوگیری کند.