
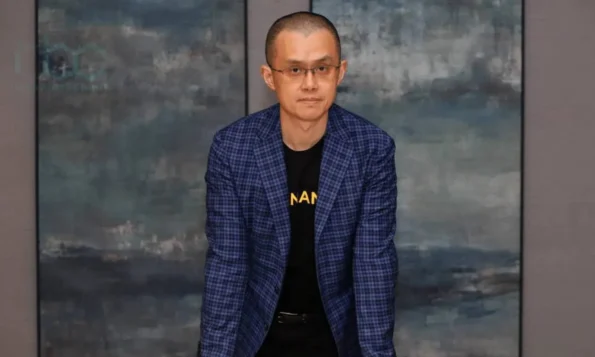
چانگپنگ ژائو (CZ)، یکی از بنیانگذاران بایننس، از کاربران آیفون خواسته است که سیستمعاملهای خود را بهروزرسانی کنند، در حالی که هشدارهایی مبنی بر اینکه آسیبپذیری DarkSword میتواند اطلاعات کیف پولهای رمزارزی را از طریق وبسایتهای آسیبدیده سرقت کند، وجود دارد.
این تهدید نگرانیهایی را در مورد امنیت خودنگهداری ایجاد کرده است، بهویژه با توجه به اینکه گزارش شده است که این حمله میتواند دادههای حساس دستگاه را حتی بدون اینکه قربانیان کیف پولهای خود را متصل کنند یا تراکنشها را تأیید کنند، هدف قرار دهد.
آسیبپذیری DarkSword کیف پولهای رمزارزی آیفون را در معرض خطر قرار میدهد
در یک پست در تاریخ ۶ نوامبر در X، CZ به کاربران گفت که آخرین بهروزرسانیهای iOS را نصب کنند، بهویژه کسانی که مدتی است دستگاههای خود را بهروزرسانی نکردهاند. علاوه بر این، او به دارندگان رمزارز یادآوری کرد که برنامههای کیف پول نمیتوانند سیستمعامل یک گوشی را بهروزرسانی کنند.
“هیچ نرمافزار کیف پولی نمیتواند سیستمعامل شما را بهروزرسانی کند،” او نوشت. “خودنگهداری به معنای مسئولیتپذیری خود است.”
هشدار او پس از گزارشهایی مبنی بر اینکه DarkSword میتواند از آسیبپذیریها در iOS از طریق وبسایتهای مخرب باز شده در سافاری سوءاستفاده کند، مطرح شد. در بحث در مورد این تهدید، یک کاربر رمزارز اشاره کرد که یک حمله حتی به اتصال کیف پول، امضای تراکنش یا تأیید نیاز ندارد و تنها با یک بازدید ساده از یک وبسایت آلوده کافی است تا اطلاعات حساسی مانند فایلهای کیف پول و عبارات بازیابی ذخیره شده در دستگاه را افشا کند.
یادداشتهای افسر، یک محقق تهدید، قبلاً گزارش داده بود که حدود ۵.۵۷ میلیون دلار رمزارز از طریق این آسیبپذیری سرقت شده است و بیش از ۱۸ وبسایت بهطور ادعایی در توزیع کد مخرب دخیل بودهاند.
بر اساس این گزارش، DarkSword بهطور آنلاین به قیمت ۳۰,۰۰۰ دلار فروش میرفت و فروشنده iOS 18.6.2 را بهعنوان آخرین فریمور پشتیبانی شده فهرست کرده است. علاوه بر این، گزارشها حاکی از آن است که محققان جاهای خالی برای iOS 26 و 27 پیدا کردهاند که میتواند نشاندهنده این باشد که زیرساخت برای سوءاستفادههای احتمالی در آینده آماده میشود.
با این حال، یادداشتهای افسر اشاره کردند که اپل قبلاً تمام آسیبپذیریها، که به تعداد شش عدد بودند و در زنجیره آسیبپذیری شناخته شده استفاده شده بودند، را وصله کرده است. با این حال، کد هدفگذاری کیف پول هنوز مرتبط است زیرا محقق میگوید که آنها کشف کردهاند که بخشهایی از نسخه قدیمی هنوز میتوانند دوباره استفاده شوند، با یک نسخه که دارای یک عملکرد اختصاصی برای کیف پول imToken است.
آسیبپذیریهای iOS در گذشته دارندگان رمزارز را در معرض خطر قرار دادهاند
حوادث امنیتی دیگری در آیفون وجود داشته است که منجر به سرقت رمزارز شده است، از جمله یک آسیبپذیری در موتور رندرینگ ۲ بعدی اپل، CoreGraphics، که به کد مخرب اجازه میداد هنگام پردازش یک فایل بهطور خاص طراحی شده اجرا شود. تولیدکننده گوشی این مشکل را با انتشار iOS 26.7.1 و iPadOS 26.7.1 در اواخر سپتامبر حل کرد.
با این حال، آنها اذعان کردند که این نقص ممکن است در حملات بسیار پیچیده علیه افراد خاص مورد سوءاستفاده قرار گرفته باشد، بهطوری که شرکت امنیتی SlowMist در آن زمان به کاربران رمزارز هشدار داد که دستگاههای خود را بهروزرسانی کنند و از لینکها و دانلودهای مشکوک خودداری کنند.
همچنین یک مورد دیگر وجود داشت که شامل برنامه FomoPeek بود، جایی که امنیت SlowMist و OKX بهطور گزارش شده کد مخرب را در برنامه پیدا کردند که میتوانست از ضعفهای iOS سوءاستفاده کند و به اطلاعات حساس فراتر از مجوزهای عادی FomoPeek دسترسی پیدا کند.