
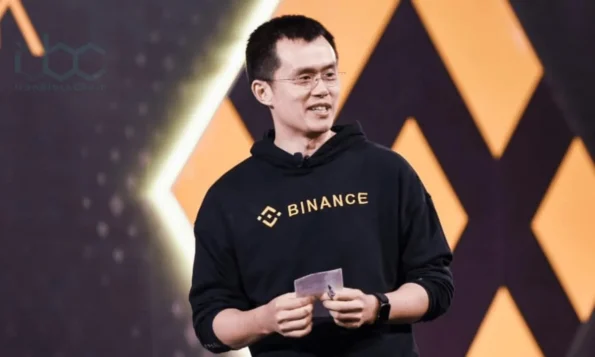
چانگپنگ ژائو (CZ) به کاربران اینترنت هشدار میدهد که در روزهای آینده در هر وبسایتی احتیاط بیشتری داشته باشند، پس از اینکه دو آسیبپذیری PHP در تاریخ 21 اکتبر وصله شدند و جزئیات آنها زودتر فاش شد.
زیرا مهاجمان برای بهرهبرداری از آنها نیازی به ورود به سیستم ندارند، سایتی که کسی به سادگی به آن مراجعه میکند میتواند به مسیری برای سرقت اعتبارنامهها یا دستگاههای آسیبدیده تبدیل شود، CZ هشدار داد.
بهرهبرداری در دنیای واقعی تأیید شد
در یک پست در تاریخ 21 اکتبر در X اشاره به آسیبپذیریهای CVE-2026-109618 و CVE-2026-109619، ژائو نوشت:
“من را پارانوئید بنامید، اما در روزهای آینده در بازدید از هر وبسایتی احتیاط بیشتری داشته باشید، زیرا برخی از مدیران وب همیشه با وصلههای امنیتی بهروز نیستند.”
سازمان سایبری NSA به سازمانهایی که PHP را اجرا میکنند توصیه کرد که برای یک بهروزرسانی آماده شوند و در صورتی که وصلهگذاری بهطور فوری امکانپذیر نبود، سیستم آسیبدیده را بهصورت آفلاین درآورند. بخش سایبری FBI گزینه آفلاین را تکرار کرد و از اپراتورها خواست که به دنبال فرآیندهای PHP باشند که بهطور غیرمنتظرهای شلهای فرمان را راهاندازی میکنند. Cloudflare اعلام کرد که قبل از اینکه نقصها عمومی شوند، حفاظتهای پیشفرض فایروال را فعال کرده است.
بر اساس یک پست وبلاگی از بنیاد PHP، دو شماره CVE از 20 اکتبر بهصورت آنلاین با زمان انتشار نادرست و نمره شدت 10.0 بهجای 9.2 واقعی در حال گردش بودند، هرچند هیچ جزئیات فنی منتشر نشده بود.
Calif، یکی از شرکتهایی که باگها را گزارش کرد، سپس بهطور اشتباهی ویدئوی اثبات مفهوم را منتشر کرد و Chainguard تصاویر وصله را بیش از شش ساعت قبل از زمان توافقشده منتشر کرد. جالب است که بنیاد اشاره کرد که هیچ بهرهبرداری عملی در زمان انتشار وجود نداشت، در حالی که پست CZ حملات تأیید شده بعد از آن را توصیف میکند.
“بهرهبرداری در دنیای واقعی بهزودی پس از افشا تأیید شد، که منجر به حفاظتهای سریع WAF و وصلهگذاری توسط تیمهای IT شد، زیرا حملات غیرمجاز میتوانند سایتهای بازدید شده را به وکتورهایی برای سرقت اعتبارنامه یا بهرهبرداری از دستگاهها تبدیل کنند،” بنیانگذار بایننس بیان کرد.
زنجیره BNB و PancakeSwap اعلام کردند که سیستمهای آنها تحت تأثیر قرار نگرفتهاند
این هشدار به این معنا نیست که هر پلتفرم ارز دیجیتال آسیبپذیر است. نینا رون، مدیر اجرایی زنجیره BNB تأیید کرد که شبکه در فناوری خود از PHP استفاده نمیکند، در حالی که صرافی غیرمتمرکز PancakeSwap اعلام کرد که در هیچکدام از زیرساختهای خود از PHP استفاده نمیکند و وجوه کاربران ایمن هستند.
ژائو سپس بیانیه PancakeSwap را دوباره منتشر کرد و اظهار داشت که “بیشتر پروژهها باید حداقل تأییدیهای مانند این منتشر کنند.”
در همین حال، OpenAI بیان کرد که مدلهای آن به محققان کمک کردند تا باگها را از طریق ابتکار Patch the Planet پیدا کنند و این باگ را “یکی از تأثیرگذارترین آسیبپذیریها در حافظه اخیر” نامید. به گفته این شرکت، هوش مصنوعی مرزی قبل از مهاجمان به این مشکل رسید.
ویتالیک باترین، یکی از بنیانگذاران اتریوم ایدهای را مطرح کرده است که هک کردن با هوش مصنوعی امنیت سایبری را ناامیدکننده میکند و استدلال کرده است که هوش مصنوعی که میتواند قضایای ریاضی سخت را ارائه دهد، میتواند یک برنامه را امن نیز اثبات کند.